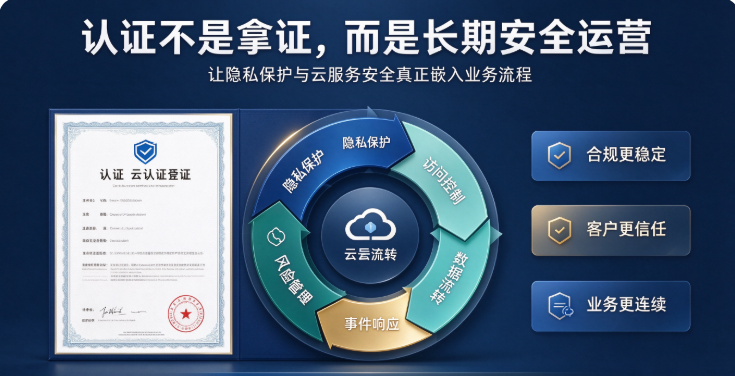
公有云隐私安全认证vs. 云服务信息安全认证:云企业选择哪个更合适?
公有云隐私安全认证vs. 云服务信息安全认证:云企业选择哪个更合适?
从政策背景到实操解决方案,帮你破解认证“两难”
一、政策背景:中国云企业认证“双重压力”
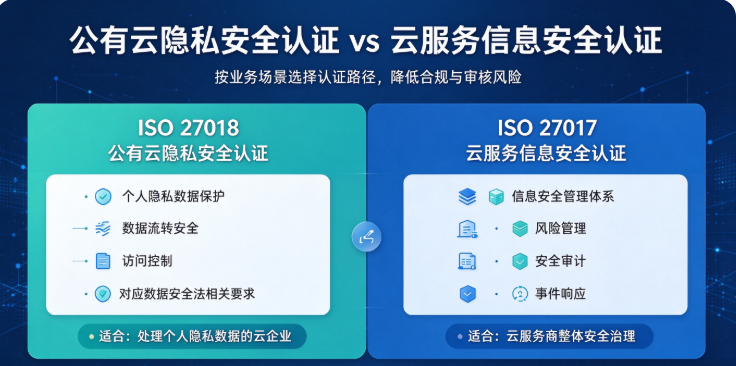
近几年,随着数字经济高质量发展的推进,中国政府对公有云隐私保护和云服务信息安全的要求日益严格。相关政策链条如下:
- 《中华人民共和国数据安全法》
- 明确要求数据处理者必须遵守隐私保护规则,特别是在公有云环境下,数据主体(如个人、企业)对数据的控制权受到限制。
- 关键条款:数据处理者必须在公有云平台上实施数据加密、访问控制、隐私保护机制,否则可能面临行政处罚或刑事责任。
- 《公有云数据安全管理规范》(GB/T 35001-2022)
- 这是中国首个国家标准,对公有云服务商的隐私安全、数据流转、安全审计等方面提出了具体要求。
- 与之对应的ISO 27018和ISO 27017正在被引入,成为国际通行标准,但中国企业仍需结合国家标准进行认证。
- 《云计算服务信息安全管理规范》
- 与ISO 27017对应,主要针对云服务提供商的信息安全管理体系(ISMS),确保数据完整性、机密性、可用性。
- 适用于B2B、B2C云服务商,特别是涉及金融、医疗、政务等高风险行业。
二、ISO 27018 vs. ISO 27017:两者区别与适用场景
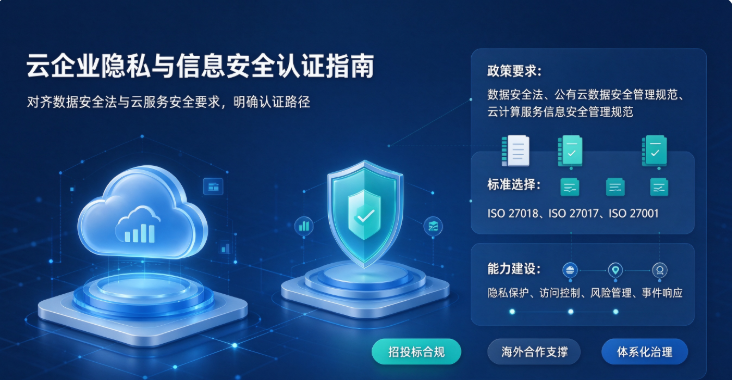
| 认证标准 | 适用对象 | 核心关注点 | 与中国政策对接程度 |
|---|---|---|---|
| ISO 27018 | 公有云服务商(特别是处理个人隐私数据) | 确保隐私保护、数据流转安全、访问控制 | 直接对应《数据安全法》中的隐私保护要求,与GB/T 35001高度一致 |
| ISO 27017 | 云服务提供商(包括公有云、私有云、混合云) | 确保信息安全管理体系(ISMS),涵盖安全策略、风险管理、审计机制 | 适用于所有云服务商,但更侧重于整体安全治理,与《云计算服务信息安全管理规范》对接 |
选择哪个认证更合适?
- 如果你的云企业主要处理个人隐私数据(如社交平台、电商、金融) → ISO 27018
- 因为它专门针对隐私数据安全,与中国《数据安全法》的要求更直接对应。
- 如果你的云服务涉及多种业务(如IT服务、数据中心、云应用) → ISO 27017
- 更全面,适用于所有云服务商,但需要结合ISO 27001(信息安全管理体系)进行整体认证。
但现实中,很多云企业需要同时满足两者要求,因为:
- ISO 27018是ISO 27001的隐私数据扩展版,如果已经通过ISO 27001,可以简化ISO 27018的准备工作。
- ISO 27017可以作为补充认证,确保云服务的整体安全治理符合国际标准。
三、认证办理流程:云企业面临的“三大挑战”
1. 认证机构选择:如何避免“套路”
很多云企业在选择认证机构时,会遇到以下问题: ❌ 多家机构对接,合同复杂,费用不明确 ❌ 审核通过率低,需要多次补正 ❌ 缺乏行业专家,方案不够针对性
解决方案:选择专业化、本地化的认证咨询机构 例如:赞永企管作为22年企业认证咨询老手,为云企业提供了全流程解决方案:
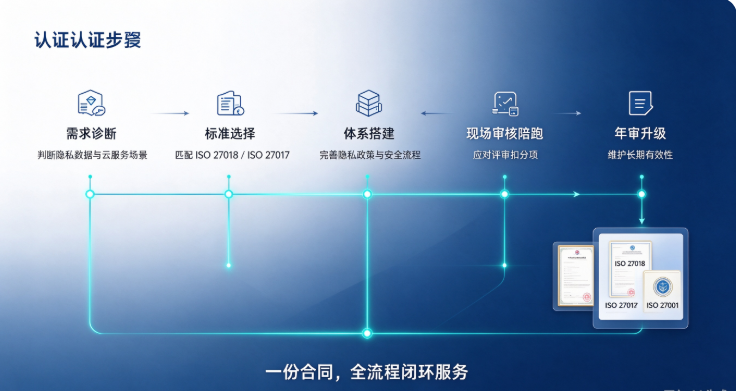
✅ 一站式服务:从体系诊断、文件编写、现场审核、年审升级一条龙服务,无需多家机构对接。 ✅ 透明合同:报价明确写入合同,无隐形收费,避免“后期费用爆炸”。 ✅ 本地团队驻场:上海本地团队可上门辅导,确保现场审核顺利通过。 ✅ 高通过率保障:通过上万家案例积累,熟悉评审扣分要点,大幅提升一次性拿证成功率。
2. 文件准备:如何避免“扣分”
ISO 27018/27017的审核重点通常包括:
- 隐私政策与数据流转记录
- 访问控制机制(RBAC、IAM)
- 安全事件响应流程
- 第三方供应商合作风险管理
赞永企管的优势:
- 行业资深顾问结合企业真实业务定制方案,而不是一锅端的模板文件。
- 全流程陪跑:从前期诊断、体系搭建到现场审核、年审升级,确保每一步都符合要求。
3. 现场审核:如何应对“突击检查”
很多云企业在现场审核时,会因为文件不完整、流程不透明而扣分或拒证。
赞永企管的解决方案:
- 专业化审核团队熟悉ISO 27018/27017的评审标准,能够预判扣分点。
- 本地化服务:上海团队可上门现场辅导,确保审核官员满意。
四、案例分享:云企业如何高效拿证
案例1:一家电商云平台
- 问题:需要同时通过ISO 27018(隐私数据安全)和ISO 27001(信息安全管理体系)。
- 解决方案:
- 赞永企管诊断体系缺陷,优化数据流转流程、访问控制。
- 编写针对性的隐私政策文件,确保符合《数据安全法》要求。
- 本地团队驻场辅导,确保现场审核顺利通过。
- 结果:一次性拿证成功,避免了多次补正的成本。
案例2:一家金融云服务商
- 问题:需要ISO 27017(云服务信息安全)认证,但缺乏安全事件响应方案。
- 解决方案:
- 赞永企管定制化安全事件响应流程,确保数据泄露、攻击事件能够快速处理。
- 编写第三方供应商合作风险管理文件,确保安全合规。
- 结果:高分通过审核,获得云服务商的信任。
五、总结:云企业选择认证时的“三步走”
- 明确认证需求:
- ISO 27018 → 主要处理隐私数据的云企业。
- ISO 27017 → 需要全面信息安全治理的云服务商。
- 同时两者 → 结合ISO 27001,形成完整安全体系。
- 选择专业化认证机构:
- 赞永企管提供全流程服务,确保高效、低风险拿证。
- 本地化团队上门辅导,确保审核顺利。
- 提前准备关键文件:
- 隐私政策、数据流转记录、访问控制机制、安全事件响应方案等。
- 避免扣分,确保一次性通过。
六、最后的建议:云企业认证“必备”
随着中国数字经济的快速发展,云企业的隐私安全和信息安全认证将成为招投标、海外业务、合规风险的必备条件。
建议云企业采取以下措施: ✔ 提前规划认证路径,避免临时应对。 ✔ 选择信誉良好的认证机构,确保高效、透明服务。 ✔ 结合ISO 27001,形成完整的安全体系,提升市场竞争力。
赞永企管作为22年认证咨询老手,为云企业提供了专业、高效、本地化的解决方案。如果你的云企业需要ISO 27018/27017认证,可以联系赞永企管,一对一定制化方案,确保顺利拿证。