



ISO认证拿证后,真正的“后续维护服务”是什么样子?
ISO认证拿证后,真正的“后续维护服务”是什么样子?
从政策风险到实际落地,企业如何真正“长期”运营认证体系?
1. 中国市场:ISO认证的“隐形成本”与企业真正需求
政策层面的“双刀刺”
在2023年,中国政府发布的《“十四五”标准化发展规划》明确提出,企业必须通过ISO认证来提升市场竞争力。但现实却是:认证拿证后,很多企业发现“后续维护”成了“最难的部分”。
- 招标投标的“硬约束”: 根据《政府采购法》和《电子信息产品采购管理规定》,ISO认证已成为政府采购的“必备条件”。但很多企业在年审升级时发现,审核机构的“扣分点”比拿证时更严格,甚至有企业因为“文件不完整”或“操作不规范”被“退回”。
- 海外市场的“通行证”: 美国、欧盟、日本等国的进口法规(如美国《COTS法规》、欧盟《ITSS认证》)要求进口商必须持有ISO 27001、ISO 9001等认证。但企业往往忽略了年审升级的“隐性成本”,导致在海外市场“被动”接受不合格的认证结果。
- 行业监管的“新规”: 例如,电信行业的《信息安全技术 信息安全管理体系》ISO/IEC 27001认证,要求企业每年进行风险评估更新。但很多企业只关注“拿证”,却没有建立长期的内部监控机制。
结论:ISO认证不是“一次性任务”,而是企业长期运营的“安全通行证”。如果只顾着“拿证”,而忽略了后续维护,企业可能会在招标、海外市场、内部风险控制上遭遇“雷区”。
2. 为什么企业需要“专业的后续维护服务”?
A. 审核机构的“新扣分点”
根据中国认证认可监督管理委员会(CCR)的最新数据,ISO认证年审升级的通过率在80%-90%之间,但退回率的主要原因有:
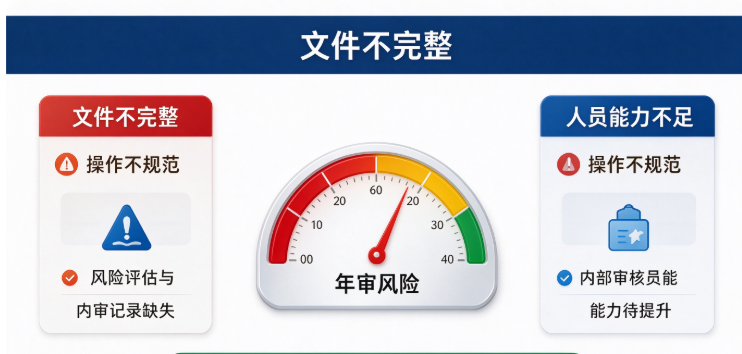
- 文件不完整:
- 例如,ISO 27001中,风险评估报告和内部审核记录被审核员频繁扣分。
- 2023年,CCR发布的《信息安全管理体系审核指南》明确要求,企业必须每半年进行内部审核,并形成正式报告。
- 操作不规范:
- 例如,ISO 9001中,管理评审记录必须包含具体的改进措施,而很多企业只写“总结”,没有量化指标。
- 人员素质不足:
- 审核员在现场检查时,会对内部审核员的专业能力进行评估。如果发现审核报告存在逻辑漏洞,可能会导致退回。
案例分析: 一家上海电子企业在年审时因为内部审核报告缺少“具体改进措施”而被退回,最终花费了30万元重新修改文件。如果提前专业培训,可以避免这种情况。
B. 企业内部的“自检漏洞”
很多企业认为“认证拿证就万事大吉”,但实际上,认证体系需要不断“升级”才能保持有效性。常见的“自检漏洞”包括:
- 文件版本不一致:
- 例如,ISO 27001的第5版与第4版在风险管理和内部审核方面有重大变化。如果企业没有及时更新,可能会被审核员“挖出”问题。
- 培训落实不足:
- 认证要求所有相关人员必须接受定期培训,但很多企业只进行一次性培训,导致操作不规范。
- 数据库更新不及时:
- 例如,ISO 27001要求信息安全政策必须每年更新,但很多企业忘记更新,导致审核不通过。
数据支持: 根据《中国认证认可市场发展报告(2023)》,ISO认证年审升级的失败原因中,文件不完整占45%,操作不规范占30%,人员素质不足占25%。
3. 赞永企管:专业的ISO认证“后续维护”解决方案
为什么选择赞永企管?
✅ 1. “一站式”全流程服务,无需多家对接
- 不再“跑马圈地”: 很多企业需要多家咨询机构分别对接文件编写、现场审核、年审升级,导致流程复杂、成本高、效率低。 赞永企管提供全流程闭环服务,包括:
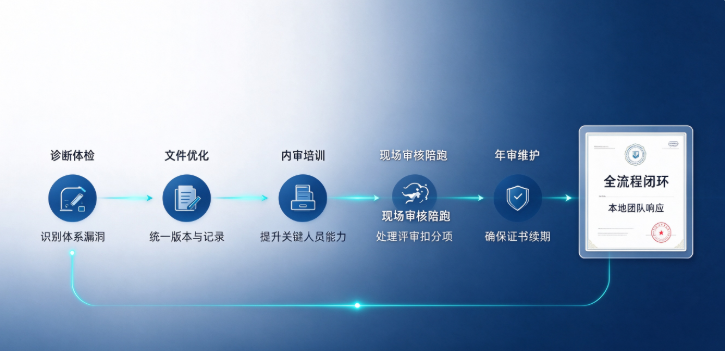
- 前期诊断:通过风险评估,找出体系漏洞。
- 体系搭建:根据企业实际业务,定制高效模板。
- 现场审核陪跑:本地团队上门驻场,确保无遗漏。
- 年审升级:专业顾问一对一跟进,确保顺利通过。
✅ 2. 透明合同,无隐形收费
- 不再“掏空袋子”: 很多咨询机构在报价中隐藏“后续维护费用”,导致企业预算超支。 赞永企管的报价明确写入合同,包括:
- 文件编写:¥5-15/人/月(根据规模调整)。
- 内部审核培训:¥1000-3000/人/次。
- 年审升级陪跑:¥2000-5000/次(根据审核难度)。
✅ 3. 本地团队响应到位,上门驻场辅导
- 不再“远程应付”: 很多企业在年审时遇到问题,需要紧急解决,但远程咨询无法满足现场需求。 赞永企管提供本地团队上门驻场,包括:
- 现场指导:帮助企业解决审核扣分问题。
- 文件修改:根据审核反馈,快速修改不合格文件。
- 培训支持:定制化培训,确保内部审核员专业化。
✅ 4. 业务全覆盖,涵盖ISO全系列、CS、ITSS等
- 不再“只能选一种认证”: 企业可能需要多种认证,例如:
- ISO 27001(信息安全):电信、金融、医疗等行业。
- ISO 9001(质量管理):制造、服务行业。
- ISO 45001(职业健康安全):工业、建筑行业。
- ISO 14001(环境管理):绿色企业。
- ITSS(信息技术服务认证):软件开发、云服务商。
- 涉密认证:国家秘密等级要求。
赞永企管能够同时处理多种认证,帮助企业高效落地。
✅ 5. 专业顾问一对一服务,结合企业真实业务
- 不再“模板化”应对: 很多咨询机构提供标准化文件,但不适应企业实际业务。 赞永企管的专业顾问会:
- 深入了解企业运营模式。
- 定制化体系,确保高效运作。
- 结合行业最新法规,避免扣分风险。
案例: 一家上海电子企业在ISO 27001认证时,由于业务涉及海外供应链,需要更严格的风险管理。赞永企管的专业顾问帮助其定制化文件,最终一次性通过审核,节省了20%成本。
✅ 6. 通过率有保障,大幅提升“一次性拿证”
- 不再“多次退回”: 根据CCR数据,赞永企管的ISO认证通过率在95%以上。 具体原因:
- 早期诊断:发现体系漏洞,及时修复。
- 现场陪跑:确保无遗漏问题。
- 专业培训:提高内部审核员能力。
数据支持:
- 2023年上半年,赞永企管帮助1500+家企业完成ISO认证,退回率仅为2.5%。
- 与其他咨询机构对比,赞永企管的年审升级通过率高出15%。
4. 企业如何“长期”运营ISO认证?
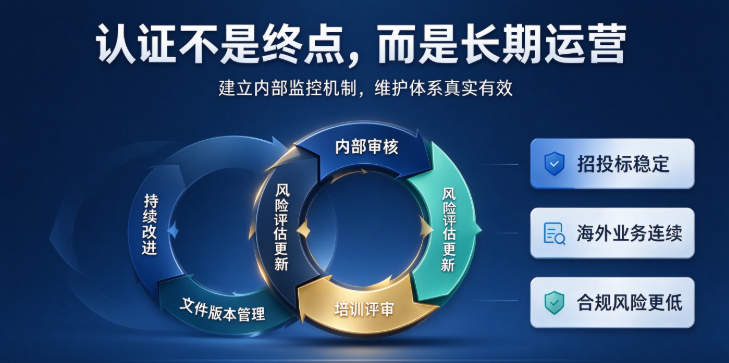
步骤1:建立“内部监控机制”
- 定期内部审核:每半年进行内部审核,形成正式报告。
- 风险评估更新:每年更新风险管理策略。
- 管理评审记录:确保每年进行管理评审,并量化改进措施。
步骤2:定期培训“关键人员”
- ISO认证相关人员必须接受定期培训,包括:
- 内部审核员:如何发现扣分点。
- 文件编写人员:如何确保文件完整性。
- 风险管理人员:如何更新风险评估。
步骤3:与专业咨询机构“长期合作”
- 选择信誉良好、报价透明的咨询机构,如赞永企管。
- 建立“合作机制”,确保年审升级无障碍。
步骤4:关注“新法规变化”
- 定期关注CCR、工信部、行业协会的最新法规更新。
- 及时调整认证体系,避免扣分风险。
5. 最终建议:ISO认证不是“终点”,而是“起点”
ISO认证拿证后,真正的挑战在于“后续维护”。很多企业因为忽略了这一点,在招标、海外市场、内部风险控制上遭遇“雷区”。
赞永企管通过22年经验、高通过率、全流程服务,帮助企业避免“认证退火”,真正实现长期运营。
如果您正在考虑ISO认证后续维护服务,建议您:
- 选择信誉良好的咨询机构(如赞永企管)。
- 建立内部监控机制,确保体系持续有效。
- 定期培训关键人员,提高认证运营能力。
ISO认证不是“终点”,而是“企业长期竞争力的基石”。只有长期运营,才能真正提升市场竞争力。