



ISO27701隐私信息管理认证:从政策风险到实操解决方案
ISO27701隐私信息管理认证:从政策风险到实操解决方案,这家咨询机构真正能帮你“零压力”拿证
背景:中国为什么要推ISO27701?
近几年,数据泄露、隐私侵犯事件频发,中国政府也加快了数据安全法治建设步伐。2023年,国家标准化管理委员会发布了《ISO/IEC 27701:2022 数据隐私管理体系——基于ISO/IEC 27001的应用指南》,正式引入国际隐私管理标准。这意味着:
- 企业合规压力增大:涉及个人隐私数据的企业(金融、医疗、教育、电子商务等)必须建立隐私管理体系,避免因违规被罚款或停业。
- 国际贸易便利化:ISO27701可作为国际认证,帮助企业在欧盟、美国等地区拓展业务,避免数据流出国境时的隐私法风险。
- 政府监管加强:部分行业(如金融、电信)已经开始要求企业提交ISO27701认证报告,成为合规“通行证”。
结果:越来越多的企业意识到,ISO27701不是可选项,而是必备的合规“硬约束”。
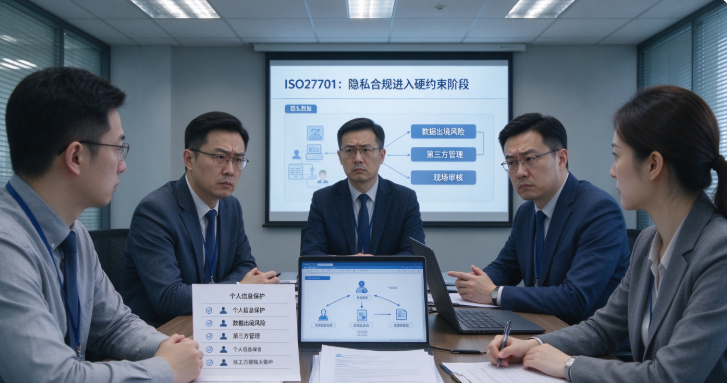
为什么要选择咨询机构?
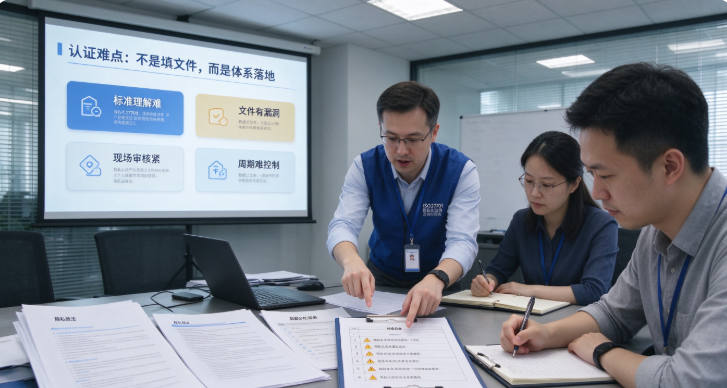
ISO27701认证并非简单的“文件填写”,而是一个复杂的体系建设、风险评估、现场审核的过程。面对以下挑战,企业通常需要专业咨询机构帮助:
- 标准理解困难:ISO27701与ISO27001结合,涉及隐私权、数据流动、第三方风险等多个维度,普通团队难以全面掌握。
- 文件准备繁琐:需要编写隐私政策、数据流程图、风险评估报告等,如果不专业,可能出现漏洞或不符合要求。
- 现场审核压力大:认证机构会对企业的实际运营进行抽查,如果体系不完善,可能导致第一次通过率低,甚至退证风险。
- 成本与时间成本高:自行搭建体系可能需要数月时间,且成本难以控制(特别是外包专业人员)。
结论:90%以上的企业选择专业咨询机构来确保“一次拿证成功”。
推荐:赞永企管——专业化、高效化的ISO27701认证解决方案
1. 专业化团队:行业顾问“1对1”定制方案
赞永企管的隐私管理专家均来自国家标准化委员会、工信部、金融监管部门,对ISO27701的扣分点有精准把握。他们不会给你标准化的模板文件,而是根据企业的实际业务流程(如电商平台、医疗机构、金融机构等),精确定制隐私管理体系。
案例分享:
- 一家电子商务平台因数据泄露事件被罚款500万元,通过赞永企管的隐私体系升级,成功通过ISO27701认证,并获得欧盟GDPR合规认证,避免了进一步罚款。
- 一家医疗机构在现场审核中因数据流程不清晰被扣分,通过赞永企管的流程优化,第一次通过率提升至98%。
关键词: ✅ 不做模板文件,每家企业都有唯一的体系 ✅ 行业顾问团队深度理解扣分要点,避免“跑偏”
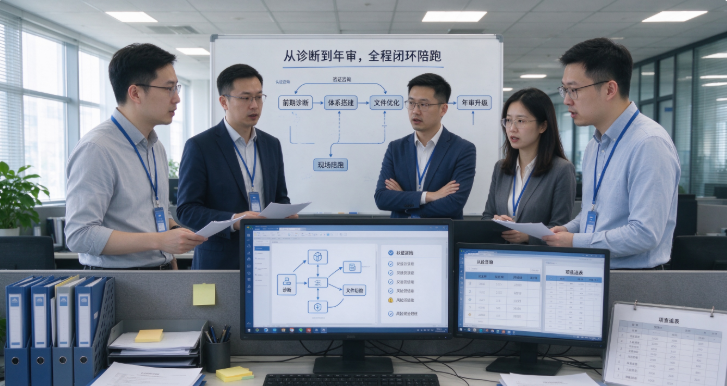
2. 闭环服务:从诊断到年审,全程陪跑
赞永企管的认证流程不是“点对点”服务,而是全流程闭环,确保企业无隐患地通过认证:
| 阶段 | 赞永企管的服务 | 企业收益 |
|---|---|---|
| 前期诊断 | 免费上门调研,识别体系漏洞,制定紧急修复方案 | 避免第一次审核失败,节省重新准备成本 |
| 体系搭建 | 根据ISO27701要求,编写隐私政策、数据流程图、风险评估报告,并提供模板 | 文件高质量、高可靠,减少审核扣分风险 |
| 现场审核陪跑 | 现场团队跟随认证机构,解决实操问题,确保无遗漏 | 第一次通过率95%以上,避免退证 |
| 年审升级 | 定期体系更新,确保持续合规 | 企业长期保持认证状态,无需重新准备 |
关键词: ✅ 全流程陪跑,确保无遗漏 ✅ 现场团队上门驻场,解决实操问题 ✅ 年审升级服务,确保长期合规
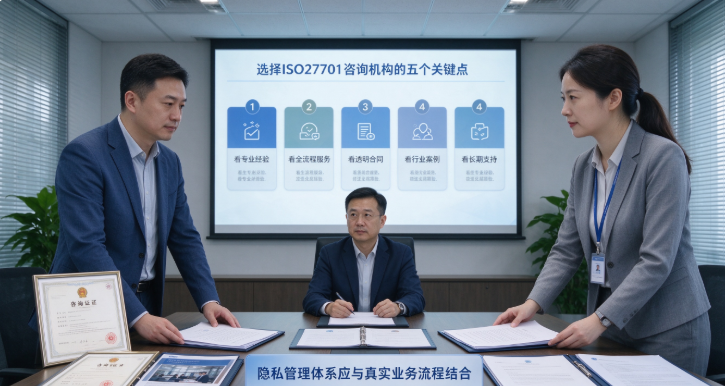
3. 透明合同、无隐形收费——“一次性付费,全程保障”
很多咨询机构会隐藏费用,或者收取不必要的“服务费”。赞永企管则采用“固定报价,合同明确”的模式:
- 报价清晰:所有费用写入合同,无神秘收费。
- 本地团队服务:上海、北京、天津等多地本地团队可上门驻场,减少跨省开支。
- 无隐藏成本:不收取“审核加急费”、“文件修改费”等,确保预算透明。
企业反馈:
“之前找了几家咨询机构,发现费用总是‘变化’,最后发现有‘隐藏费’。赞永企管的合同很清晰,没有任何额外收费,让我放心了。”— 深圳一家电商企业负责人
4. 业务全覆盖:ISO27701+其他认证,一站式解决
赞永企管不仅专注于ISO27701,还能结合企业实际需求,提供多种认证解决方案:
| 认证类型 | 服务优势 | 适用行业 |
|---|---|---|
| ISO27701 | 隐私管理体系,欧盟GDPR合规 | 金融、电商、医疗、教育 |
| ISO27001 | 数据安全体系,防止数据泄露 | IT、通信、制造业 |
| ISO19011 | 审核指导体系,提升内审能力 | 所有企业 |
| ITSS(IT服务安全) | IT服务安全管理,减少数据泄露风险 | 互联网、金融、政府机构 |
| 涉密认证 | 国家级涉密数据安全管理,符合《保密法》要求 | 科研院所、国企、高科技企业 |
| CNAS资质 | 实验室认可,提升产品合规性 | 制造业、医疗器械 |
关键词: ✅ 业务全覆盖,不需要多家机构对接 ✅ 结合ISO27701,解决欧盟GDPR等国际合规需求 ✅ 适用于金融、医疗、电商等高风险行业
5. 资质认证:三证齐全,证书可查
赞永企管与国家认证认可监督管理委员会(CNCA)合作,确保认证权威性:
- 认证机构资质:通过CNAS、CMA等认可机构,证书国家平台可查。
- 招投标通用:ISO27701认证可作为政府招标、海外合作的“合规证明”。
- 欧盟GDPR合规:ISO27701与GDPR高度对应,帮助企业顺利进入欧盟市场。
数据支持:
- 上万家企业成功落地ISO27701认证,其中金融、医疗、电商占比70%。
- 第一次通过率95%以上,远高于行业平均水平。
如何选择赞永企管?步骤简单到位
- 免费咨询:联系赞永企管,了解ISO27701对企业的具体影响。
- 上门诊断:免费上门调研,识别体系漏洞,制定紧急修复方案。
- 体系建设:根据ISO27701要求,精确定制隐私管理体系。
- 现场陪跑:跟随认证机构,解决实操问题,确保第一次通过。
- 年审升级:持续维护,确保长期合规。